EN

Family Site

  • X2BEE
  • groobee
  • PLATEER IDT

BLOG

콘텐츠

인사이트

에이전트는 여섯 개, 로그는 0개. 우리 개발팀은 준비됐나요?

2026.08.21


어느 팀의 화요일


오전 열시. 백엔드 개발자는 IDE에 켜둔 AI 도구로 오래 미뤄둔 리팩터링을 돌립니다. IDE(Integrated Development Environment, 통합 개발 환경)는 개발자가 코드를 쓰고 실행하고 고치는 작업 공간인데, 요즘은 그 안에 AI 코딩 도구를 하나씩 켜두는 게 자연스러운 풍경이 되었습니다. 프론트엔드 개발자는 실패한 CI/CD 파이프라인 로그를 사내 챗봇에 붙여넣고 원인을 묻습니다. 인프라 담당자는 새로 발급받은 API 키로 또 다른 AI 에이전트를 연결하고, 기획을 겸한 팀원은 이슈 본문을 통째로 넘겨 실행 계획을 받아옵니다.


주간 스프린트 회의에서 누군가 무심코 말합니다. "요즘 확실히 개발 속도가 빨라졌어요."


틀린 말이 아닙니다. 각자 빨라졌고, 각자 만족하고 있습니다. 그날 하루 그 팀에서 실시간으로 돌아간 AI 에이전트만 여섯 개쯤 될 테니까요.


문제는 그 여섯 개의 작업 중 그 어떤 것도 조직의 중앙 기록(Log)에 남지 않았다는 점입니다. 누가 어떤 명령을 내렸는지, 그 에이전트가 회사의 어떤 저장소를 읽었는지, 어떤 LLM 모델이 그 코드를 생성했는지, 그 결과가 어느 브랜치로 흘러갔는지. 물어보면 돌아오는 대답은 대체로 비슷합니다. "각자 알아서 잘 쓰고 있어요."


도입은 조용히, 그리고 빠르게 일어났습니다. 하지만 관리는 아직 시작조차 되지 않았습니다.


아무도 잘못하지 않았는데 생기는 문제


이 상황에서 특정 개인이나 팀을 탓하기는 어렵습니다. 앞의 네 사람 모두 자기 일을 더 효율적으로 해내기 위해 도구를 집어 들었을 뿐입니다. 승인 절차를 무단으로 우회한 것도 아닙니다. 애초에 승인이라는 절차가 존재하지 않았기 때문입니다.


에이전틱(Agentic) 개발 환경으로 넘어가는 지금, 수많은 조직이 똑같은 기로에 서 있습니다. 플래티어가 바라보는 현장의 고민은 이렇게 네 가지로 요약됩니다.


# 에이전트는 빠르게 늘고 있지만, 거버넌스는 그 속도를 따라가지 못합니다. 도구를 연결하는 데는 반나절이면 충분하지만, 팀 전체의 규칙을 수립하는 데는 몇 달이 걸립니다.


# 보안팀과 컴플라이언스팀이 원하는 건 약속이 아니라 ‘증거’입니다. “안전하게 쓰고 있습니다”라는 말은 구두 보고에서는 통할지 몰라도, 보안 감사나 정식 보고서에서는 통하지 않습니다. 그들에게는 추적 가능한 명확한 감사 기록이 필요합니다.


# 플랫폼팀은 거버넌스를 설계할 틈도 없이 당장의 연결에 급급합니다. 기술 지원 요청은 쌓이고, 연동해야 할 서드파티 AI 도구는 매달 늘어납니다. 구조를 고민할 시간이, 구조를 만들어야 할 속도를 쫓아가지 못합니다.


# 그리고 이 모든 것이 겹치면, AI는 더 이상 확장되지 않습니다. 소규모 파일럿 팀에서는 매끄럽게 돌던 툴들이 전사 단위로 넓어지는 순간 멈춰 섭니다. 기술이 부족해서가 아니라, 넓혀도 되는지 판단할 ‘기준과 통제권’이 없기 때문입니다.


결국 문제는 하나로 모입니다. 누가 에이전트를 실행할 수 있는지, 어떤 데이터에 연결할 수 있는지, 어디까지 수행할 수 있는지를 결정하고 통제할 '단일한 장소(Control Plane)'가 없다는 사실입니다.


가드레일은 브레이크가 아닙니다


여기서 우리가 자주 하는 오해 하나를 짚고 넘어가야 합니다.


‘통제거버넌스라는 단어가 나오는 순간, 개발팀은 대체로 표정이 굳어집니다. 통제는 곧 속도의 저하이고, 승인은 지루한 기다림이며, 정책은 하지 말라는 제약으로 다가오기 때문입니다. 그래서 많은 조직의 AI 도입 논의는 개발팀과 보안팀이 서로 다른 언어를 쓰며 긴장감 있게 대립하는 자리가 되곤 합니다.


하지만 가드레일은 차를 멈춰 세우는 브레이크가 아닙니다. 급커브길 바깥에 세워둔 안전 난간에 가깝습니다. 난간이 있어서 차가 느려지는 것이 아니라, 난간이 존재하기에 운전자는 안심하고 속도를 낼 수 있습니다.


안전 경계가 분명해지면 개발자는 매번 "이 툴을 써도 되나?" 눈치를 보지 않아도 됩니다. 명확한 기록(Audit Trail)이 남으면 보안팀 역시 매번 "이 코드는 어디서 온 거죠?"라고 추궁하지 않아도 됩니다. 개발팀이 원하는 '창의적 자유'와 보안팀이 원하는 '검증된 근거'는 상충하는 가치가 아니라, 동일한 목표의 앞면과 뒷면입니다. 그 앞뒤를 하나로 유기적으로 묶어주는 자리를 우리는 ‘AI 컨트롤 플레인(Control Plane)’이라고 부릅니다.


답할 수 있는지 확인해야 할 다섯 가지


우리 조직에 컨트롤 플레인이 제대로 갖춰져 있는지는 다음 다섯 가지 질문에 답해 보면 명확해집니다. 지금 여러분의 개발/보안 환경에 그대로 대입해보아도 좋습니다.


💡데이터 및 네트워크 경계: AI가 어디서 데이터를 주고받는가? 회사의 핵심 소스 코드가 어디까지 흘러 나가고 어디서 차단되는가?

💡구독 제어 및 가시성: 각 팀에서 AI 사용량과 지출을 어떻게 추적하고 제어하고 있는가?

💡접근 제어와 가드레일: 누가, 어떤 권한으로, 어떤 보안 규칙 아래에서 에이전트를 구동할 수 있는가

💡모델 선택권: 어떤 보안 등급의 작업에 어떤 LLM 모델이 구동되고 있는가?

💡옵저버빌리티(Observability): 조직 전반의 AI 사용 현황과 성과를 투명하고 설명 가능하게 시각화하고 있는가?


이 중 몇 개에 명확히 답할 수 있는지가, 현재 우리 조직이 AI 기술을 얼마나 안정적으로 확장할 수 있는지를 거의 그대로 보여주는 지표가 됩니다.


답을 한자리에 모으는 방법


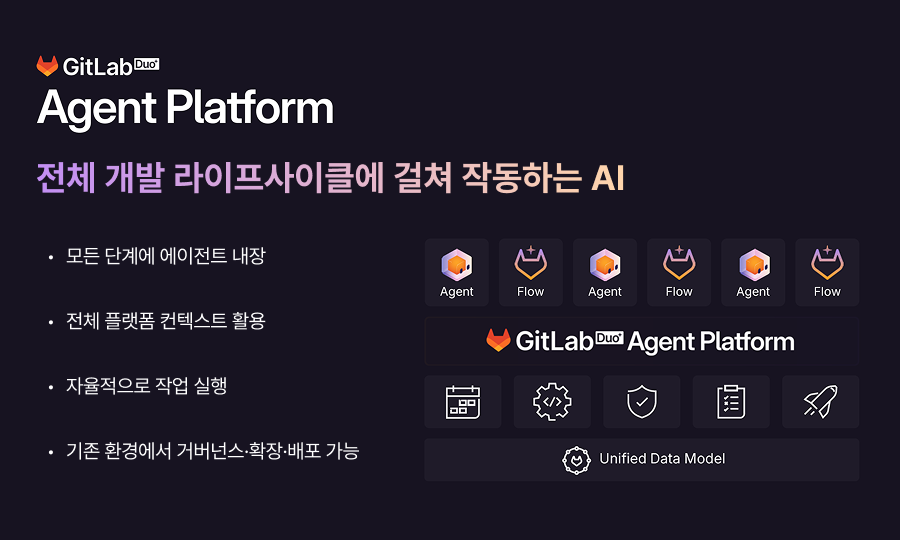
이 질문들에 답하기 위해 기존 개발 환경 바깥에 관리용 모니터링 도구를 또 하나 얹는 방식은, 결과적으로 관리해야 할 파편화된 도구만 하나 더 늘리는 꼴이 되기 쉽습니다. 그래서 가장 현실적이고 강력한 접근법은 이미 개발자들과 보안팀이 매일 일하고 있는 '단일 플랫폼' 안으로 컨트롤 플레인을 내장하는 것입니다. 바로 GitLabDuo Agent Platform이 지향하는 방향입니다.


(제공=플래티어)


GitLab은 개발자가 기존에 쓰던 클라이언트 사이드 에이전트(Claude Code, Cursor, Codex )를 억지로 빼앗지 않습니다. 대신 이를 GitLab 프로젝트 내부로 들여와 필요한 만큼만 권한을 부여하고, @멘션이나 이슈 할당, MR 리뷰 같은 자연스러운 개발 흐름(Flow) 속에서 작동하게 만듭니다. 에이전트의 모든 활동은 이슈 스레드 안에서 수행되므로, 눈에 보이고(Visible), 감사 가능하며(Auditable), 기존 GitLab 권한 체계에 의해 안전하게 통제됩니다.


접근 제어 역시 그룹 멤버십과 LDAP/SAML 연동을 통해 수동 설정 없이 깔끔하게 거버넌스를 적용할 수 있습니다. 조직의 위험 허용 범위와 준비도에 따라 그룹별로 단계적으로 에이전틱 AI를 열어주는 유연성도 확보됩니다.


보안과 인프라 조건이 까다로운 기업을 위한 배포 선택지 역시 완벽히 제공됩니다.


# GitLab.com - 인프라 관리 부담 없이 즉시 활용하는 SaaS 모델
# Self-Managed / Cloud-Connected - 자체 인스턴스를 소유하되 AI 레이어는 GitLab이 관리하는 방식,
# Dedicated - 단일 테넌트 격리 환경,
# Self-Managed / Self-hosted models – GitLab, AI 게이트웨이, LLM 인프라까지 폐쇄망 내부에서 완전한 제어권을 갖는 방식


데이터 보안에 민감한 기업이라도 자체 환경에 맞는 배포 방식을 선택함으로써 보안 규정을 완벽히 준수하는 AI 개발 환경을 구축할 수 있습니다.


다시, 어느 팀의 화요일


같은 팀, 똑같이 작동하는 여섯 개의 AI 도구, 그리고 빠른 개발 속도.


달라지는 것은 단 하나입니다.

스프린트 회의에서 요즘 확실히 빨라졌어요라고 말할 때, 그 속도가 어떤 검증과 가드레일을 거쳐 달성되었는지 투명하게 보여주는 대시보드가 있다는 것. 그리고 보안팀과 감사팀이 찾아왔을 때, 막연한 말 대신 완벽하게 정리된 감사 기록(Log)을 자신 있게 열어줄 수 있다는 사실입니다.


AI 에이전트를 각자 도입하는 단계는 이미 시작되었습니다. 이제 우리에게 필요한 것은 그 흩어진 역량들을 하나의 안전한 울타리 안에 모아두는 일입니다.


가장 안전한 AI 거버넌스, 플래티어와 함께 시작하세요


이 복잡한 AI 거버넌스와 컨트롤 플레인을 설계하는 일은 단순한 제품 구매만으로는 완성되지 않습니다. 우리 조직의 개발 문화와 보안 규정에 맞춘 정교한 아키텍처 설계와 마이그레이션 기술력이 반드시 뒷받침되어야 합니다.


플래티어는 국내 최초로 GitLab 최고 등급인 ‘Select 파트너’와 최고 수준의 기술 자격인 ‘PSP(Professional Services Partner)’를 동시에 획득한 독보적인 파트너입니다.


GitLab 본사로부터 검증받은 전문 엔지니어링 역량을 바탕으로, 플래티어는 라이선스 공급을 넘어 맞춤형 DevSecOps 아키텍처 설계, 안전한 대규모 마이그레이션, CI/CD 파이프라인 최적화, 전문가 밀착 기술 지원 및 사내 교육까지 엔드투엔드(End-to-End) 토털 서비스를 직접 제공합니다.


우리 팀에 최적화된 GitLab Duo Agent Platform의 도입 및 배포 방식이 궁금하시다면, 지금 플래티어 IDT 솔루션 페이지에서 전문가의 인사이트를 확인해 보세요.


▶ 플래티어 IDT GitLab 솔루션이 궁금하다면, 아래 배너를 클릭해보세요!